Κάθε φορά που «πέφτει» κάτι μεγάλο, το τηλέφωνό μου χτυπάει με τις ίδιες ερωτήσεις: από φίλους, πελάτες, δημοσιογράφους, ακόμα και από τη θεία μου. Τις μάζεψα εδώ και τις απαντώ μία-μία, με απλά λόγια.
1. «Αν ξέρει κάποιος μόνο το κινητό ή το email μου, μπορεί να με χακάρει;»
Αν ξέρει μόνο το τηλέφωνο ή το email σας, κατά κανόνα δεν μπορεί να μπει στους λογαριασμούς σας ή στην κάμερά σας. Αυτά τα στοιχεία τού δίνουν το εισιτήριο για να ξεκινήσει μια επίθεση πιο εξειδικευμένη: ένα πολύ πειστικό SMS «από την τράπεζα σας», ένα τηλεφώνημα από την «τεχνική υποστήριξη» ή τον «λογιστή σας», ένα email με ένα κακόβουλο υπερσύνδεσμο. Στη συντριπτική πλειοψηφία, η παραβίαση χρειάζεται μια κίνηση του χρήστη που θα την κάνει από απροσεξία ή από άγνοια: ένα κλικ, έναν κωδικό που κακώς έδωσε ή έναν κοινό κωδικό που χρησιμοποιεί σε όλα τα συστήματα του. Παρεπιπτόντως είμαστε σε εποχές που για κάθε Site πρέπει να χρησιμοποιούμε διαφορετικό κωδικό.
Υπάρχουν και περιπτώσεις χωρίς καμία δική μας ενέργεια:
- Διαρροές από Site που χρησιμοποιούμε: παραβιάζεται ένα site όπου έχουμε λογαριασμό και ο κωδικός μας κυκλοφορεί. Αν έχουμε τον ίδιο κωδικό σε άλλα συστήματα, την πατήσαμε, γιατι κάποιος που θα μας στοχεύσει, θα κοιτάξει τι κωδικοί έχουν διαρρεύσει από το υποψήφιο θύμα του και θα αρχίζει να δοκιμάσει ότι βρίσκει.
- Επιθέσεις όπως αυτή που είδαμε την προηγούμενη εβδομάδα, όπου νόμιμα και γνωστά sites σέρβιραν κακόβουλο κώδικα στους επισκέπτες τους, επειδή χακάρεται κάποιος προμηθευτής τους.
- Τα λεγόμενα «zero-click» κατασκοπευτικά λογισμικά, που μολύνουν το κινητό χωρίς καν να κάνει ο χρήστης κάποιο κλικ (όπως παλαιότερα το Pegasus). Είναι ιδιαίτερα ακριβά και στοχευμένα, και αφορούν συγκεκριμένα πρόσωπα, όχι τον μέσο πολίτη.
- SIM swap: ο απατεώνας πείθει την εταιρεία κινητής να του δώσει τον αριθμό μας (όχι ιδιαίτερα διαδεδομένο στην Ελλάδα).
Η άμυνα του πολίτη είναι να κάνει κάποια απλά βήματα για να μην γίνει εύκολος στόχος, το να μην γίνει στόχος είναι δύσκολο.
- Διαφορετικός κωδικός σε κάθε υπηρεσία,
- Ελεγχος ταυτότητας δύο παραγόντων παντού (στο gmail/στη Microsoft, στο Hotmail, στην Apple) σε όλες τις υπηρεσίες που το προσφέρουν
- Ενημερωμένο λογισμικό και στον υπολογιστή και στο κινητό μας
- Και ο κανόνας «δεν απαντώ σε μήνυμα που μου ζητάει να βιαστώ».
2. «Ποιοι είναι τελικά αυτοί οι χάκερ και από πού μπαίνουν;»
Ο γνωστός σε όλους χάκερ με την κουκούλα σε ένα κρυφό υπόγειο υπάρχει, αλλά είναι η μειοψηφία κατά την προσωπική μου άποψη. Η πλειοψηφία των κυβερνοεπιθέσεων που βλέπουμε εμπίπτει στους κύκλους του οργανωμένου εγκλήματος με επιχειρηματικό μοντέλο. Υπάρχουν «εταιρείες» Ransomware, αν μπορούμε να χρησιμοποιήσουμε τον όρο αυτό αντί για εγκληματικές οργανώσεις, οι οποίες έχουν συνεργάτες (affiliates), προμήθειες ειδικού λογισμικού (software), ακόμη και τεχνική υποστήριξη για τα θύματα. Ο στόχος τους είναι ένας: το χρήμα.
Υπάρχουν ομάδες που συνδέονται με κράτη και κρατικά συμφέροντα, δηλαδή που είτε υποβοηθούνται χρηματικά από το κράτος είτε μπορεί απλά το κράτος να γνωρίζει ποιοι είναι και να κάνει απλά τα στραβά μάτια για τις δραστηριότητες τους. Για παράδειγμα γνωρίζουμε κράτη που έχουν πει στις ομάδες αυτές: Μπορείτε να χτυπάτε ελεύθερα όλο τον κόσμο αλλά αν κάνετε επίθεση σε επιχείρηση του δικού μας κράτους, θα σας καταστρέψουμε. Αυτές οι ομάδες επιδιώκουν κατασκοπεία, επιρροή ή προετοιμασία μια ώρα κρίσης που θα χρειαστούν. Ένα παράδειγμα είναι ότι μπορεί να έχουν ήδη πρόσβαση σε κρατικές δομές μιας αντίπαλης χώρας και απλά να αναμένουν ένα σήμα για να κάνουν κάτι κακό, για παράδειγμα να κλείσουν τα φώτα ή σε πολλά σημεία μιας χώρας.
Η πρώτη πρόσβαση ενός χάκερ σε έναν υπολογιστή σχεδόν πάντα με έναν από τους παρακάτω τρόπους:
- κλεμμένοι κωδικοί, συχνά από infostealers (κακόβουλο λογισμικό που υποκλέπτει όλους τους κωδικούς του χρήστη κατά την εκτέλεση) ή από επαναχρησιμοποίηση του ίδιου κωδικού,
- phishing (ιστοσελίδα η οποία σου υποκλέπτει χωρίς τη γνώση σου τους κωδικούς σου, δείχνοντας σου κάτι παραπλανητικό για να βάλεις το username / password / 6ψήφιο κωδικό μιας χρήσης
- μια συσκευή που είναι συνδεδεμένη στο δίκτυο απευθείας και δεν έχει κάνει τις πρόσφατες ενημερώσεις (updates), π.χ. VPN, firewall ή απομακρυσμένη πρόσβαση,
- ένας προμηθευτής που χρησιμοποιούμε (για παράδειγμα το σύστημα τιμολόγησης μας) και το έχουμε εγκαταστήσει σε πολλούς υπολογιστές, αν μολυνθεί ο προμηθευτής μας, τότε η μόλυνση περνάει και στον δικό μας οργανισμό
- εγκατάσταση παράνομου λογισμικού με κάποιο crack που δεν γνωρίζουμε τι άλλο κάνει και εγκαθιστά χωρίς να το γνωρίζουμε κακόβουλο λογισμικό
Η «ταινία» με έναν χάκερ που σπάει τον κωδικό και χακάρει ένα σύστημα σε 30 δευτερόλεπτα είναι σπάνια και κάθε φορά που τη βλέπω σε ταινίες γελάω. Συνήθως κάποιος βρίσκει μια πόρτα ανοιχτή (μια ευπάθεια δηλαδή) στα συστήματα μας με έναν από τους παραπάνω τρόπους, που αναφέραμε.
3. «Αφού χτυπάνε ακόμα και τους κολοσσούς, είναι κανείς ασφαλής; Και τι σημαίνει “επίθεση”, “αστοχία”, “παραβίαση”;»
΄Ολοι είναι ευάλωτοι. Ακόμα και οι εταιρίες που κατασκευάζουν τα λογισμικά προστασίας. Πριν πολλά χρόνια ένα από τα αρχικά περιστατικά που αναλάβαμε ήταν ένα πολύ μεγάλο περιστατικό. Ηταν σε έναν μεγάλο όμιλο επιχειρήσεων, ο οποίος είχε εμπλεκόμενους δεκάδες ειδικούς στα πληροφοριακά συστήματα, ο καθένας στο αντικείμενο του. Και όμως οι επιτηθέμενοι κατάφεραν ένα πολύ μεγάλο πλήγμα στον όμιλο αυτό. Διαπέρασαν τις προστασίες τους και κατέστρεψαν και τα εφεδρικά αντίγραφα με αποτέλεσμα ολόκληρος όμιλος να μείνει εκτός λειτουργίας. Ένα σύστημα με εκατομμύρια χρήστες, χιλιάδες servers και αλλαγές κάθε μέρα έχει αμέτρητα σημεία που μπορούν να σπάσουν. Όσο περισσότερα χρήματα ξοδεύεις, τόσο μειώνεις την πιθανότητα, αλλά δεν τη μηδενίζεις ποτέ.
Ας δούμε όμως με απλά λόγια τρείς όρους που ακούμε αυτές τις μέρες: Οι τρεις όροι είναι τελείως διαφορετικοί:
- Τεχνική αστοχία: Κάτι χάλασε χωρίς να φταίει κάποιος κακόβουλος, π.χ. μια λάθος ενημέρωση ή ένα bug. Η διακοπή της Microsoft την προηγούμενη εβδομάδα ήταν τέτοια περίπτωση, σύμφωνα με την ίδια. Κάτι δηλαδή που δεν προβλέψανε σωστά όταν στήνανε το δίκτυο τους ή ένας λάθος προγραμματισμός σε ένα λογισμικό.
- Κυβερνοεπίθεση: Κάποιος προσπάθησε σκόπιμα να βλάψει ένα σύστημα. Δεν σημαίνει απαραίτητα ότι τα κατάφερε ή ότι πήρε δεδομένα. Πρακτικά όταν λέμε «γίνονται κυβερνοεπιθέσεις» εννοούμε απόπειρες να μπει κάποιος σε ένα σύστημα, επιτυχημένη κυβερνοεπίθεση, είναι αυτή που κάποιος για παράδειγμα προσπάθησε να με μολύνει με ένα ιό αλλά δεν τα κατάφερε ή κάποια που προσπάθησε και τα κατάφερε να με μολύνει και πλέον με παρακολουθεί.
- Παραβίαση δεδομένων: Κάποιος τρίτος χρήστης απέκτησε πρόσβαση, είδε, πήρε ή αλλοίωσε που δεν έπρεπε να μπορούσε να το κάνει. Δηλαδή δεν έπρεπε να είχε δικαιώματα και με δόλιο τρόπο, παρέκαμψε τα δικαιώματα που του δίναμε και πήρε πρόσβαση. Εδώ ενεργοποιούνται και υποχρεώσεις ενημέρωσης βάσει GDPR (δηλαδή να ενημερώσεις π.χ. την Αρχή προστασίας Δεδομένων της κατάλληλης χώρας ότι απέτυχες να προστατέψεις τα δεδομένα πελατών, χρηστών κλπ.).
Μια επιτυχημένη λοιπόν κυβερνοεπίθεση μπορεί να μην οδηγήσει σε παραβίαση. Και μια μεγάλη διακοπή μπορεί να μην έχει καμία σχέση με κυβερνοεπίθεση.
4. «Μπορεί ένα απλό update να κάνει τόση ζημιά όση ένας χάκερ;»
Φυσικά! Ήδη έχει γίνει αυτό. Το 2024 μία ελαττωματική ενημέρωση λογισμικού ασφαλείας (ένα τυπικό update που λέμε) της γνωστής εταιρίας CrowdStrike έριξε εκατομμύρια υπολογιστές παγκοσμίως σε κρίσιμες υποδομές, δηλαδή σε αεροδρόμια, νοσοκομεία και τράπεζες. Δεν υπήρχε κάποια κυβερνοεπίθεση ή χάκερ και οι επιπτώσεις του ήταν πολύ μεγαλύτερες από αυτά που ζούμε σήμερα. Ας μην πάμε πολύ παλιά όμως, την προηγούμενη εβδομάδα, οι περισσότερες διακοπές υπηρεσιών στην Αμερική (π.χ. Microsoft, Apple, τράπεζες, εναέρια κυκλοφορία) αποδόθηκαν από τους ίδιους τους φορείς, σε αναβαθμίσεις, αλλαγές εξοπλισμού και bugs, όχι σε κυβερνοεπιθέσεις. Και πραγματικά το πιστεύω, καθώς αυτή τη στιγμή υπάρχουν πάρα πολλές ευπάθειες που ήδη έχουν όλοι οι φορείς που δεν προλαβαίνουν να ενημερώσουν και τρέχουν να προλάβουν. Πάνω στην βιασύνη των ενημερώσεων γίνονται και λάθη ή δεν μπορεί πάντα να προβλευθούν όλα.
Η συγκέντρωση σε λίγους μεγάλους παρόχους είναι ένα πραγματικό πρόβλημα που έχουμε. Όταν χιλιάδες οργανισμοί φιλοξενούνται στο ίδιο cloud (στους ίδιους υπολογιστές δηλαδή), στον ίδιο πάροχο email ή και στο ίδιο λογισμικό, τότε ένα μικρό λάθος σε ένα σημείο γίνεται κρίση για όλο τον κόσμο.
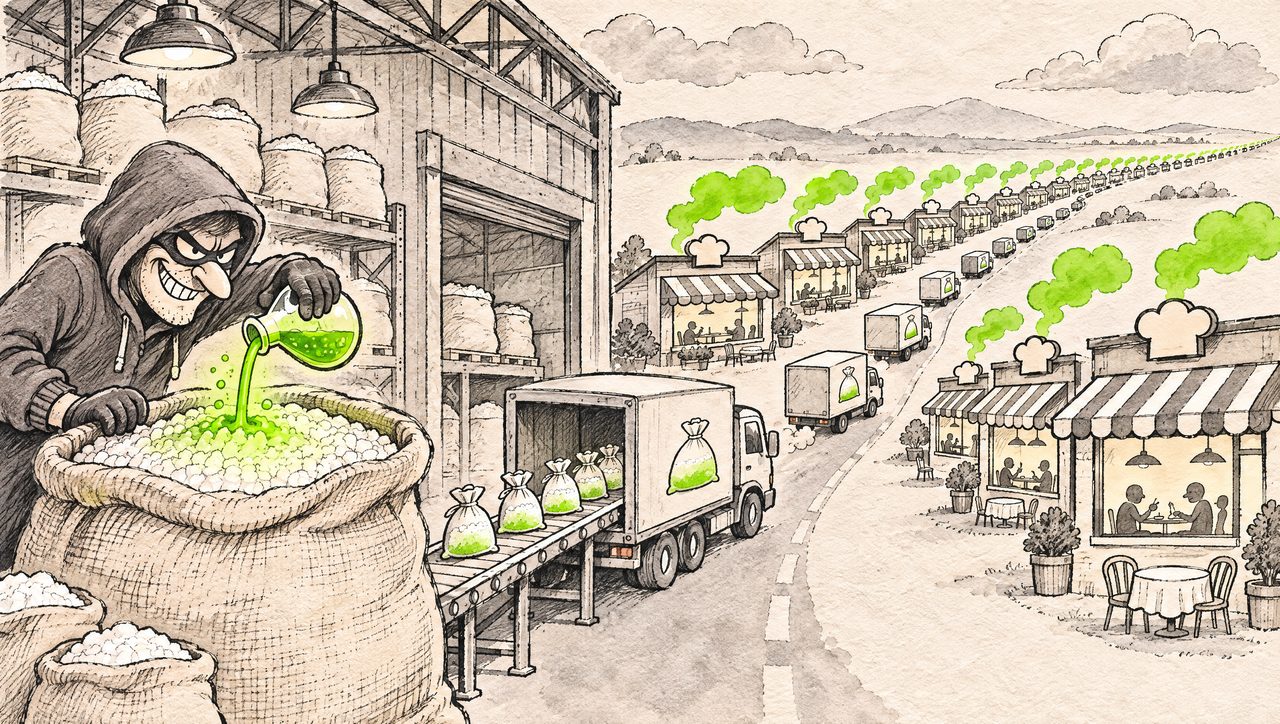
Το ίδιο ισχύει και για τις κυβερνοεπιθέσεις. Φανταστείτε ότι κάποιος πάει και δηλητηριάζει έναν μεγαλέμπορο αλατιού που εξυπηρετεί 1000 εστιατόρια. Οπότε την επόμενη ημέρα το δηλητηριασμένο αλάτι φτάνει σε 1000 εστιατόρια και δηλητηριάζει 100.000 κόσμο. Αυτό ακριβώς έγινε με την Optimizely, το Software που δίναν σε εκατοντάδες άλλα Site «μολύνθηκε» και προκάλεσε πρόβλημα σε πολύ γνωστές εταιρίες πελάτες τους. Γι’ αυτό η ευρωπαϊκή νομοθεσία ζητάει πλέον από τους οργανισμούς να ελέγχουν και την ασφάλεια των προμηθευτών τους, όχι μόνο τη δική τους.
5. «Μας χτύπησε ransomware. Πληρώνουμε ή όχι;»
Ο οργανισμός έχει ουσιαστικά τρεις δρόμους:
- Ανάκτηση από αντίγραφα ασφαλείας. Είναι η καλύτερη επιλογή, εφόσον τα αντίγραφα δεν κρυπτογραφήθηκαν κι αυτά. Δυστυχώς, οι επιτιθέμενοι σήμερα ψάχνουν πρώτα τα backups και τα καταστρέφουν. Άρα χρειάζεσαι κάποιον ειδικό κυβερνοασφάλειας σήμερα να σε συμβουλέψει πώς θα εντοπίσεις έγκαιρα την επίθεση και πώς δεν θα βρεθείς να μην έχεις backup την κρίσιμη στιγμή.
- Ξεκίνημα από την αρχή. Είναι επώδυνη και αργή, αλλά καθαρή. Ξεκινάμε με ότι μπορούμε να βρούμε από τα συντρίμμια. Κάποιες φορές αυτή η επιλογή οδηγεί σε κατάρρευση της επιχείρησης με απρόβλεπτες επιπτώσεις στο μέλλον.
- Πληρωμή λύτρων. Είναι η τελευταία λύση και έχει νομικά όρια, π.χ. όταν η ομάδα βρίσκεται σε λίστες κυρώσεων.
- Να συνεργαστεί με επαγγελματίες της κυβερνοασφάλειας. Είναι πολύ σημαντικό σε ένα τέτοιο περιστατικό που βιώνεις για πρώτη φορά, να μην κάνεις επιλογές που είναι μη αναστρέψιμες. Είναι ιδανικό να έχεις ένα σύμβουλο να σε βοηθήσει στις επιλογές που θα πάρεις, στις τεχνικές αποφάσεις, στον εντοπισμό του αν βρίσκεται ο χάκερ ακόμα στην υποδομή σου και βέβαια να ξεκινήσεις να λειτουργείς με ασφάλεια σε όσο το δυνατόν λιγότερες ημέρες διακοπής λειτουργίας αλλά και όσο το δυνατόν μικρότερο κόστος.
Η πληρωμή στους χάκερ δε, δεν εγγυάται ότι:
- το εργαλείο αποκρυπτογράφησης που μας δίνει ο χάκερ θα δουλέψει πλήρως. Συχνά είναι αργό ή καταστρέφει κιόλας αρχεία.
- θα διαγραφούν τα κλεμμένα δεδομένα. Σήμερα σχεδόν όλες οι ομάδες κλέβουν πριν κρυπτογραφήσουν, και η «υπόσχεση διαγραφής των δεδομένων» που δίνει ένας ανώνυμος άνθρωπος είναι ότι καλύτερο έχεις
- δεν θα ξαναχτυπήσουν, οι ίδιοι ή άλλοι χάκερς
Ιδιαίτερα σημαντικό: ο κίνδυνος της παραβίασης παραμένει ακόμη κι αν ανακτηθούν τα αρχεία. Αν δεν εντοπίσουμε (με την διαδικασία του Digital Forensics) πώς μπήκαν στην υποδομή μας οι χάκερς, τι κενά εκμεταλλεύτηκαν και πώς απέκτησαν τα δικαιώματα που είχαν ή ακόμα πιο σημαντικό, τι άφησαν πίσω τους, π.χ. λογαριασμούς που έχουν έλεγχο ή πίσω πόρτες (backdoors), η απειλή είναι ακόμα ανοικτή. Γι’ αυτό η ανάκτηση χωρίς ψηφιακή εγκληματολογική έρευνα (digital forensics) είναι μισή δουλειά. Υπάρχουν φυσικά και αρκετές νομικές υποχρεώσεις όταν υπάρχει κυβερνοεπίθεση: ενημέρωση της Αρχής Προστασίας Δεδομένων, και για τους φορείς που εμπίπτουν στην NIS2 ή το DORA, έγκαιρη προειδοποίηση εντός 24 ωρών. Πάντα ρωτάτε τον ορισμένο νομικό σας σύμβουλο ή τον Data Protection Officer του οργανισμού σας.
Προφανώς και όλα αυτά μπορούν να έχουν συζητηθεί από πριν με έναν επαγγελματία της κυβερνοασφάλειας, για να έχουν μετριαστεί ή εξαλειφθεί οι επίπτωσης μιας επίθεσης.
6. «Αν πέσουν τα συστήματα, τι θα ζήσουμε και για πόσο;»
Ο πολίτης θα έβλεπε κάρτες χρεωστικές και πιστωτικές που δεν περνάνε στα μηχανήματα, εφαρμογές που δεν φορτώνουν, την τράπεζα του να μην δείχνει το υπόλοιπο ή ακόμα χειρότερα να μην μπορεί να κάνει Login, ουρές, καθυστερήσεις στις μεταφορές και τρομερή δυσκολία επικοινωνίας. Τα μετρητά γίνονται ξαφνικά πολύτιμα πάνω που πιεζόμαστε να τα διώξουμε.
Ο χρόνος αποκατάστασης των συστημάτων εξαρτάται κυρίως από το τι θα συμβεί και πόσο καλά προετοιμασμένος είναι ο κάθε φορέας:
- Ώρες: αν υπάρξει κάποια τεχνική αστοχία ή λάθος ενημέρωση που μπορεί να αναιρεθεί εύκολα, δηλαδή να γίνει επαναφορά στην προηγούμενη κατάσταση.
- Ημέρες: κυβερνοεπίθεση σε φορέα με πολύ καλά, απομονωμένα και δοκιμασμένα αντίγραφα ασφαλείας.
- Εβδομάδες: κυβερνοεπίθεση όπου πρέπει να ξαναστηθούν αρκετά συστήματα από την αρχή, ή όταν εμπλέκονται και βιομηχανικά συστήματα.
- Οριστική απώλεια: αν τα αντίγραφα ασφαλείας κρυπτογραφήθηκαν, δεν υπήρχαν εκτός δικτύου ή δεν είχαν δοκιμαστεί ποτέ. Εκεί δεν υπάρχει συνήθως επιστροφή
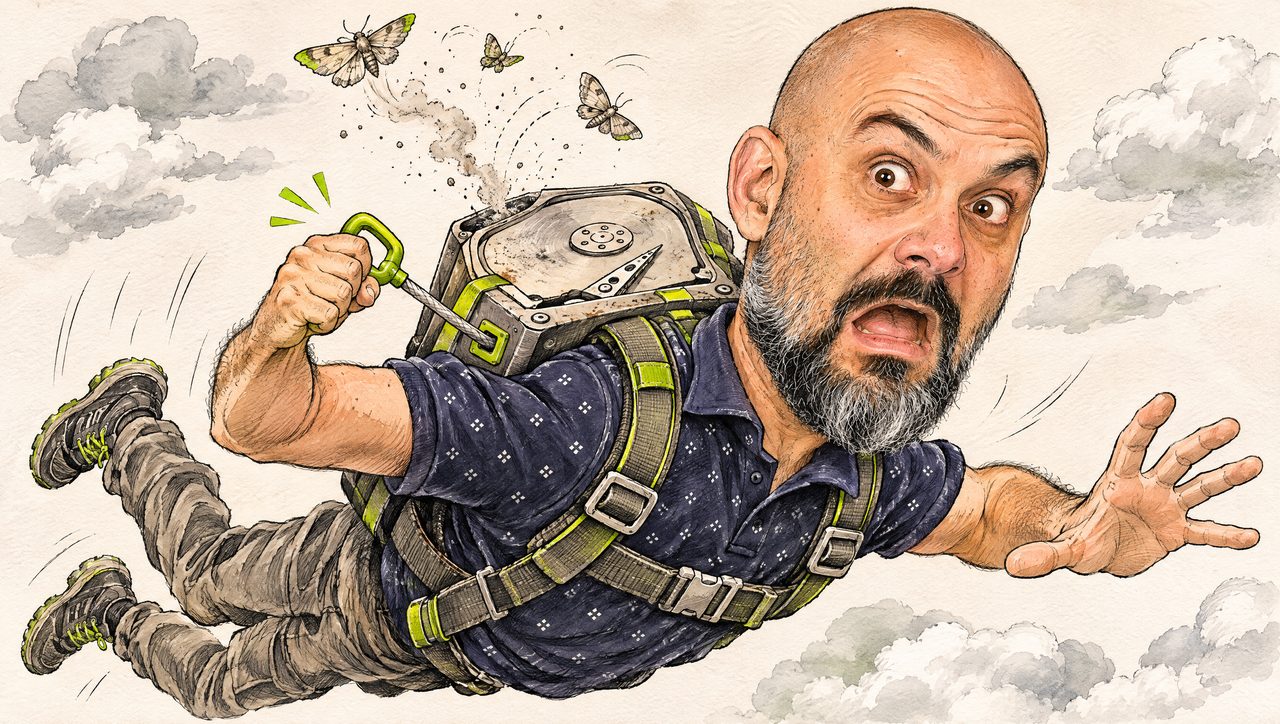
Από την εμπειρία μας στη διαχείριση περιστατικών, η κρίσιμη ερώτηση δεν είναι αν «έχετε backup;» αλλά «πότε το επαναφέρατε τελευταία φορά για δοκιμή;». Backup που δεν δοκιμάστηκε είναι σαν αλεξίπτωτο που δεν άνοιξε ποτέ: το ανακαλύπτεις στον αέρα… Στον κλάδο μας εστιάζουμε εκτενώς σε αυτό το κομμάτι και σχεδιάζουμε συστήματα τα οποία έχουν πολλαπλούς τρόπους επαναφοράς.
7. «Μπορούν οι χάκερ να μας κλείσουν τα φώτα σε όλη τη χώρα;»
Τεχνικά είναι εφικτό. Πρακτικά είναι πάρα πολύ δύσκολο. Μια επίθεση σε σταθμό ηλεκτροδότησης έχει ήδη συμβεί: στην Ουκρανία το 2016 έγινε ακριβώς αυτό το πράγμα. Κακόβουλο λογισμικό έκοψε την παροχή ρεύματος στο ένα πέμπτο του Κιέβου για περίπου μία ώρα. Μιλάμε όμως για μία ώρα, σε μία πόλη, σε συνθήκες πολέμου.
Για να πέσουν την ίδια στιγμή το ρεύμα, οι τηλεπικοινωνίες, οι τράπεζες και οι μεταφορές, θα χρειαζόταν οι επιτιθέμενοι να έχουν:
- πρόσβαση σε πάρα πολλούς διαφορετικούς και ανεξάρτητους φορείς, ενώ γνωρίζουμε ότι δεν έχουν όλοι ομοιογενή συστήματα
- βαθιά γνώση επίθεσης και λειτουργίας των βιομηχανικών συστημάτων ελέγχου, που δεν προκύπτει όταν έχεις απλά γνώση πληροφορικής,
- αρκετούς μήνες ή ίσως αρκετά χρόνια προετοιμασίας χωρίς να γίνουν αντιληπτοί, να βρίσκονται και να παρακολουθούν τα συστήματα αυτά για αλλαγές, αναβαθμίσεις, το οποίο θα άλλαζε κάθε φορά το πλάνο τους
- κρατικούς πόρους και πολιτική απόφαση και εμπλοκή από ένα εύρωστο κράτος, μιας και κάτι τέτοιο ισοδυναμεί με πράξη πολέμου.
Θα έλεγα ότι το όριο ανάμεσα στον πραγματικό κίνδυνο και την απόλυτη καταστροφολογία είναι το παρακάτω: ο κίνδυνος είναι πραγματικός και εμφανίζεται ως επιμέρους, τοπικές διακοπές και καταστροφές. Το «γενικευμένο black out» θθεωρώ ότι είναι σενάριο ταινίας. Αυτό που παρατηρήσαμε όλοι αυτές τις μέρες είχε άλλα αίτια, τα οποία θα αναλύσουμε.
8. «Είναι η Ελλάδα έτοιμη για κάτι τέτοιο;»
Θεσμικά, η χώρα έχει κάνει σημαντικά βήματα. Υπάρχει Εθνική Αρχή Κυβερνοασφάλειας, που ιδρύθηκε με τον ν. 5086/2024 και εποπτεύει τις υποχρεώσεις της NIS2 – ενός νόμου που ψηφίστηκε για να υποχρεώσει τους κρίσιμους φορείς να πάρουν μέτρα κυβερνοασφάλειας.
Τον Δεκέμβριο του 2025 έγινε δημοσίευση της νέας Εθνικής Στρατηγικής Κυβερνοασφάλειας 2026–2030, και οι έλεγχοι της Αρχής ξεκίνησαν μέσα στο 2026, με τη συνδρομή του ιδιωτικού τομέα. Επιπλέον, έως τις 17 Ιουλίου 2026 η χώρα έπρεπε να ορίσει επίσημα τις κρίσιμες οντότητες και να τις καταγράψει σε εθνικό μητρώο.
Οι σημαντικότερες αδυναμίες που βλέπω:
- Τεράστια διαφορά ανάμεσα στα χαρτιά και την πράξη. Αρκετοί είναι οι φορείς που έχουν πολιτικές, λίγοι τις έχουν δοκιμάσει σε άσκηση.
- Έλλειψη εξειδικευμένου προσωπικού στην κυβερνοασφάλεια αλλα και κουλτούρας, ιδιαίτερα στον δημόσιο τομέα και στην περιφέρεια.
- Πολύ παλαιά πληροφοριακά συστήματα που δεν ενημερώνονται εύκολα.
- Μικρότεροι φορείς και προμηθευτές που δεν έχουν το κεφάλαια, και είναι ο αδύναμος κρίκος της αλυσίδας.
Ένα ουσιαστικό σχέδιο επιχειρησιακής συνέχειας, πρέπει να απαντά σε ένα απλό ερώτημα: «Αν αύριο το πρωί έχουμε κυβερνοεπίθεση και δεν δουλεύει κανένας υπολογιστής, τι κάνουμε για να λειτουργήσουμε και να βγεί η μέρα χωρίς μεγάλα προβλήματα;» Χρειάζεται:
- πολλές χειροκίνητες διαδικασίες για τις κρίσιμες λειτουργίες, ακόμη και σε χαρτί,
- λίστα επικοινωνίας και τηλέφωνα επικοινωνίας, καθώς δεν έχουμε πρόσβαση στο email της εταιρείας,
- αντίγραφα ασφαλείας (backups) εκτός δικτύου, που δεν είναι εφικτό να αλλοιωθούν,
- ξεκάθαρη σειρά προτεραιότητας για το ποιο από τα συστήματα επαναφέρουμε πρώτο,
- ασκήσεις. Ένα σχέδιο έκτακτης ανάγκης που δεν το έχουμε δοκιμάσει ποτέ, δεν θα λειτουργήσει την ώρα της κρίσης.
9. «Με την τεχνητή νοημοσύνη, γίνεται πλέον ο καθένας χάκερ;»
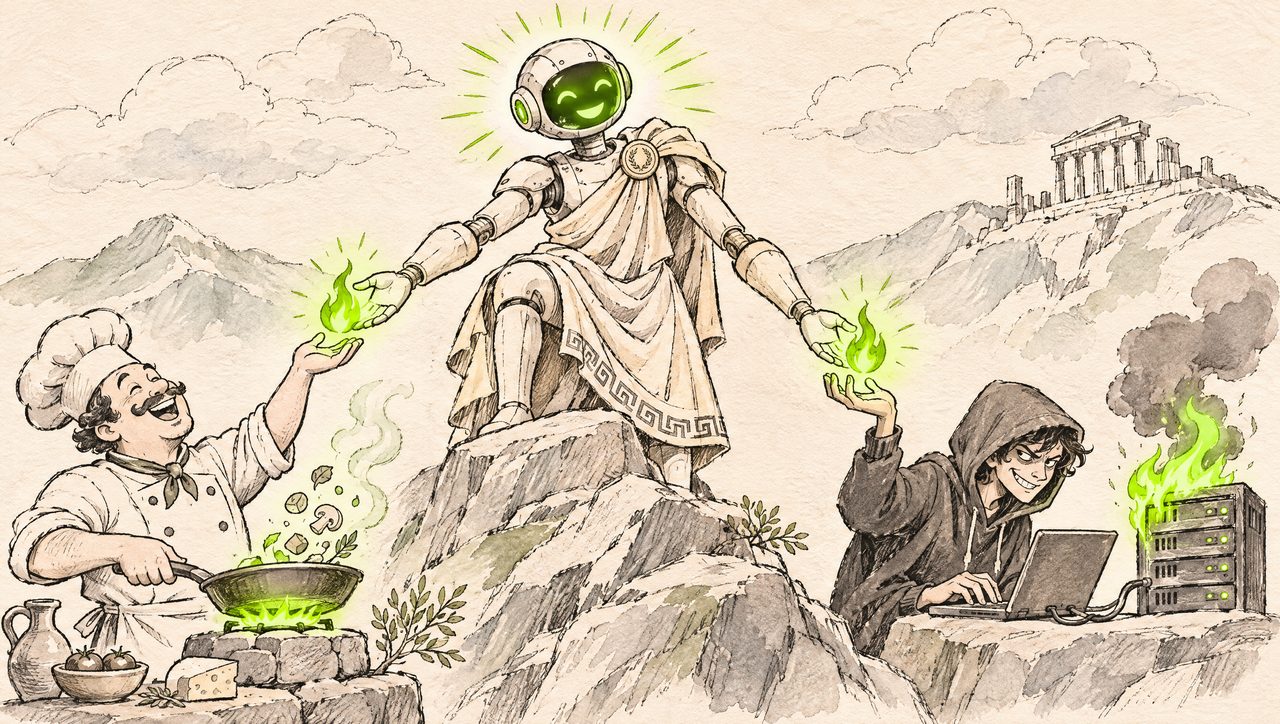
Η τεχνητή νοημοσύνη είναι σαν τον σύγχρονο Προμηθέα: έδωσε τη φωτιά σε όλους, και σε αυτούς που τη χρησιμοποιούν για να μαγειρέψουν αλλά και σε αυτούς που βάζουν φωτιές…
Σε έναν μήνα, ένα από τα πιο προηγμένα μοντέλα τεχνητής νοημοσύνης, σε συνεργασία με μεγάλους οργανισμούς, εντόπισε πάνω από 6000 ευπάθειες υψηλής ή κρίσιμης σοβαρότητας (critical vulnerabilities) σε λογισμικό που χρησιμοποιούμε όλοι! Αυτά υπήρχαν, δεν ήταν νέα, απλά τα βρήκε πολύ πιο γρήγορα από τους ανθρώπους.
Τον Οκτώβριο, δύο κρίσιμα κενά ασφαλείας στην γλώσσα προγραμματισμού PHP, πάνω στην οποία τρέχει πολύ μεγάλο μέρος του διαδικτύου, βρέθηκαν με τη βοήθεια της τεχνητής νοημοσύνης. Οι ενημερώσεις ασφαλείας από τα προγράμματα και τα λειτουργικά συστήματα που χρησιμοποιούμε καθημερινά, έχουν δεκαπλασιαστεί: τον Σεπτέμβριο διορθώθηκαν 998 ευπάθειες γύρω από το Patch Tuesday, έναντι 96 στην περσινή περίοδο.
Άρα θα απαντούσαμε πως ναι, το συμπέρασμα είναι ότι το χάσμα μικραίνει, και προς τις δύο μεριές:
- Σήμερα ο επιτιθέμενος,με μια μικρή ομάδα ή ένας 15χρονος μπορεί να κάνει με τη χρήση τεχνητής νοημοσύνης, αυτά που παλιά ήθελαν 20 πολύ έμπειροι χάκερ. Ο Δαβίδ απέκτησε σφεντόνα «με laser».
- Για τον αμυνόμενο, για πρώτη φορά κι ένας μικρός οργανισμός μπορεί να έχει εργαλεία που βρίσκουν τα κενά του πριν τα βρουν οι άλλοι. Το θέμα είναι ότι για να τα διορθώσει θέλει χρόνο και πολλές φορές χειροκίνητες διαδικασίες.
Ζούμε μια μεταβατική περίοδο. Βρίσκουμε σε μήνες προβλήματα που προϋπήρχαν για χρόνια, απλά κανείς δεν τα είχε προσέξει. Παράλληλα τρέχουμε να τα μπαλώσουμε. Μέσα στη βιασύνη θα δούμε κι άλλες διακοπές, γιατί όταν κάνεις επισκευές σε ένα σπίτι ενώ μένεις μέσα, κάπου θα κοπεί και το ρεύμα ή θα υπάρξουν διαρροές. Πιστεύω ότι σε 1-2 χρόνια θα φράσουμε σε ένα σημείο που θα είμαστε πολύ πιο ασφαλείς απ’ ό,τι ήμασταν πριν. Η τεχνητή νοημοσύνη δεν είναι αυτή που διαλέγει πλευρά. Πρακτικά κερδίζει όποιος τη χρησιμοποιήσει πρώτος και καλύτερα. Βέβαια ξέρουμε ότι κάθε νέα τεχνολογία τη χρησιμοποιούν πρώτα οι «κακοί».
Ίσως τα καταφέρουμε απολογιστικά να κερδίσει το καλό πριν βγω στη σύνταξη…
Διάβασε επίσης: Χάκερ σε καταψύκτες: Ό,τι είναι «έξυπνο» είναι και εκτεθειμένο