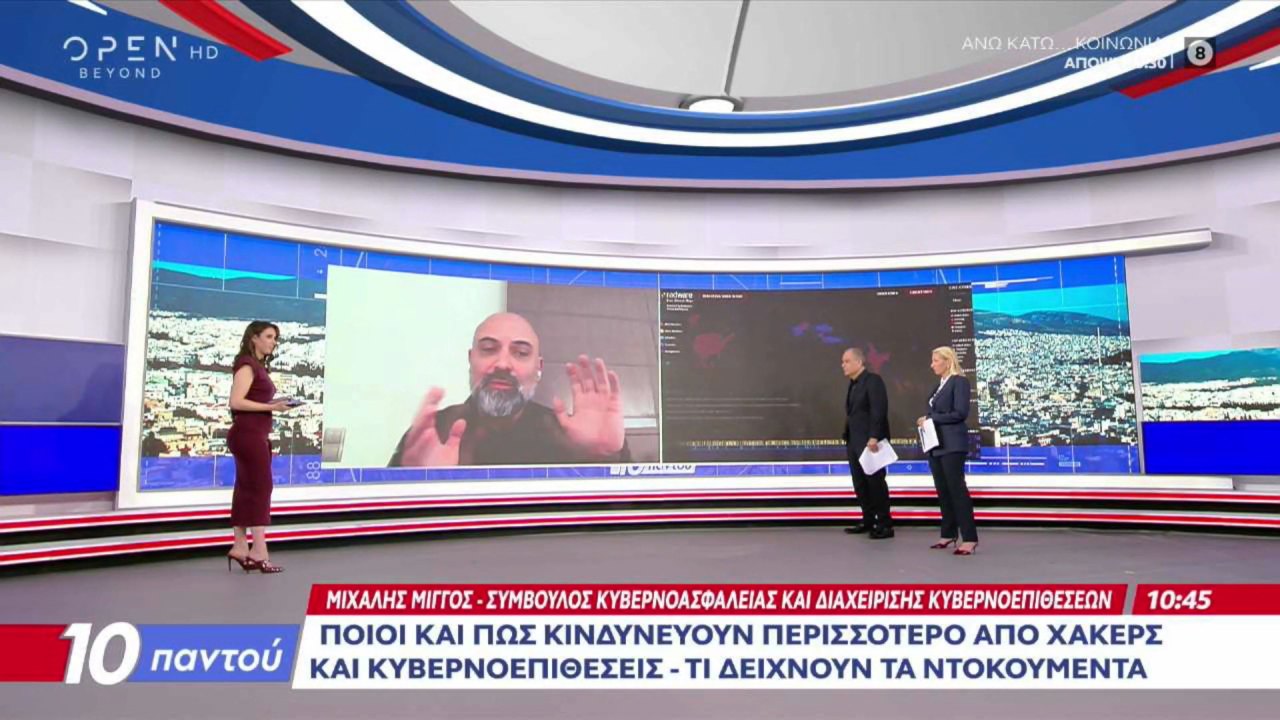
Επέστρεψα στο «10 Παντού» του OPEN, με τον Νίκο Στραβελάκη, στις 19 Νοεμβρίου 2026, για να ολοκληρώσουμε τη συζήτηση που είχαμε ξεκινήσει την προηγούμενη μέρα. Το ερώτημα της εκπομπής ήταν αυτό που ακούω παντού αυτές τις μέρες: όλα αυτά τα «μπλακ-άουτ», από τις πτήσεις και τη Microsoft μέχρι την Apple, είναι κυβερνοεπιθέσεις ή απλές συμπτώσεις;
Το βίντεο ξεκινάει στο σημείο της συζήτησης:
Μια εβδομάδα που όλα «έπεφταν»
Αν σου φάνηκε ότι τίποτα δεν δούλευε τις τελευταίες μέρες, δεν ήταν ιδέα σου:
- 12–13 Νοεμβρίου: παγκόσμια διακοπή στο Microsoft 365 (Outlook, Teams, Copilot), με αναφορές από δεκάδες χώρες μέσα σε μία ώρα. Επηρεάστηκαν αεροδρόμια και αεροπορικές, και στην Ελλάδα.
- Λίγες μέρες μετά: η FAA σταμάτησε πανεθνικά τις πτήσεις στις ΗΠΑ, λόγω προβλήματος στο δίκτυο τηλεπικοινωνιών της.
- 16 Νοεμβρίου: προβλήματα σε United Airlines και σε μεγάλες αμερικανικές τράπεζες.
- 17 Νοεμβρίου: διακοπές σε App Store, Apple Music και AppleCare, που η Apple απέδωσε σε εσωτερικό update.
Και στις περισσότερες περιπτώσεις, οι εταιρείες είπαν το ίδιο: τεχνικό πρόβλημα, όχι κυβερνοεπίθεση.
Λοιπόν; Σύμπτωση ή επίθεση;
Η απάντηση που έδωσα στον αέρα: σερί συμπτώσεων, θα έλεγα εγώ. Από όλα αυτά, τα μισά μπορεί να είναι κυβερνοεπιθέσεις, ίσως και λιγότερα.
Τα υπόλοιπα έχουν άλλη εξήγηση, εξίσου ανησυχητική: οι εταιρείες τρέχουν να μπαλώσουν τα συστήματά τους, γιατί ξέρουν ότι υπάρχουν κενά ασφαλείας. Κάνουν πολλές αλλαγές ταυτόχρονα, γρήγορα, και κάποιες από αυτές «σκάνε». Ένα βιαστικό update μπορεί να ρίξει μια υπηρεσία όσο αποτελεσματικά όσο κι ένας χάκερ.
Και ο λόγος που τρέχουν τόσο πολύ είναι ένας: το AI.
Τι άλλαξε από τον Απρίλιο
Κάτι που δεν προλάβαμε να πούμε την προηγούμενη μέρα: από τον Απρίλιο του 2026, εταιρείες τεχνολογίας και κυβερνοασφάλειας έχουν πάρει στα χέρια τους ένα πολύ ισχυρό εργαλείο AI, που βρίσκει κενά ασφαλείας με ρυθμό που δεν έχουμε ξαναδεί. Εκεί που μια ομάδα έβρισκε 10 κενά τον μήνα, τώρα βρίσκει 100.
Το σημαντικό είναι αυτό: τα κενά δεν είναι καινούργια. Υπήρχαν εδώ και 10 και 20 χρόνια. Απλώς τώρα τα βρίσκουμε πιο γρήγορα, και περισσότερα. Γι’ αυτό βλέπουμε κύμα από ενημερώσεις, διορθώσεις και, αναπόφευκτα, βλάβες.
Το ίδιο είπα και για την άλλη πλευρά: είναι σαν να δώσαμε και στους χάκερ και στην άμυνα ένα σούπερ όπλο. Όπως με την πυρηνική ενέργεια, μπορεί να χρησιμοποιηθεί και για καλό και για κακό. Και τίποτα δεν εγγυάται ότι ένα τέτοιο εργαλείο, ή κάποιο αντίστοιχο, δεν θα βρεθεί και σε λάθος χέρια.
Από έναν άνθρωπο, σε χίλιες επιθέσεις ταυτόχρονα
Ο κ. Στραβελάκης με ρώτησε κάτι πολύ εύστοχο: αυτές οι επιθέσεις γίνονται από ανθρώπους ή από υπολογιστές;
Εδώ είναι η μεγάλη αλλαγή των τελευταίων χρόνων:
- Κάποτε, μια κυβερνοεπίθεση χρειαζόταν έναν άνθρωπο.
- Μετά ήρθε ο προγραμματισμός, και ένας άνθρωπος μπορούσε να κάνει δέκα ταυτόχρονα.
- Τώρα ήρθε το AI, και μπορεί να κάνει χίλιες ταυτόχρονα, ανεξάρτητα από τον άνθρωπο.
Άρα έχουμε περισσότερες επιθέσεις, περισσότερο αυτοματοποιημένες, και ταυτόχρονα βρίσκουμε περισσότερα κενά.
Τι δείχνουν αυτοί οι χάρτες με τα φωτάκια
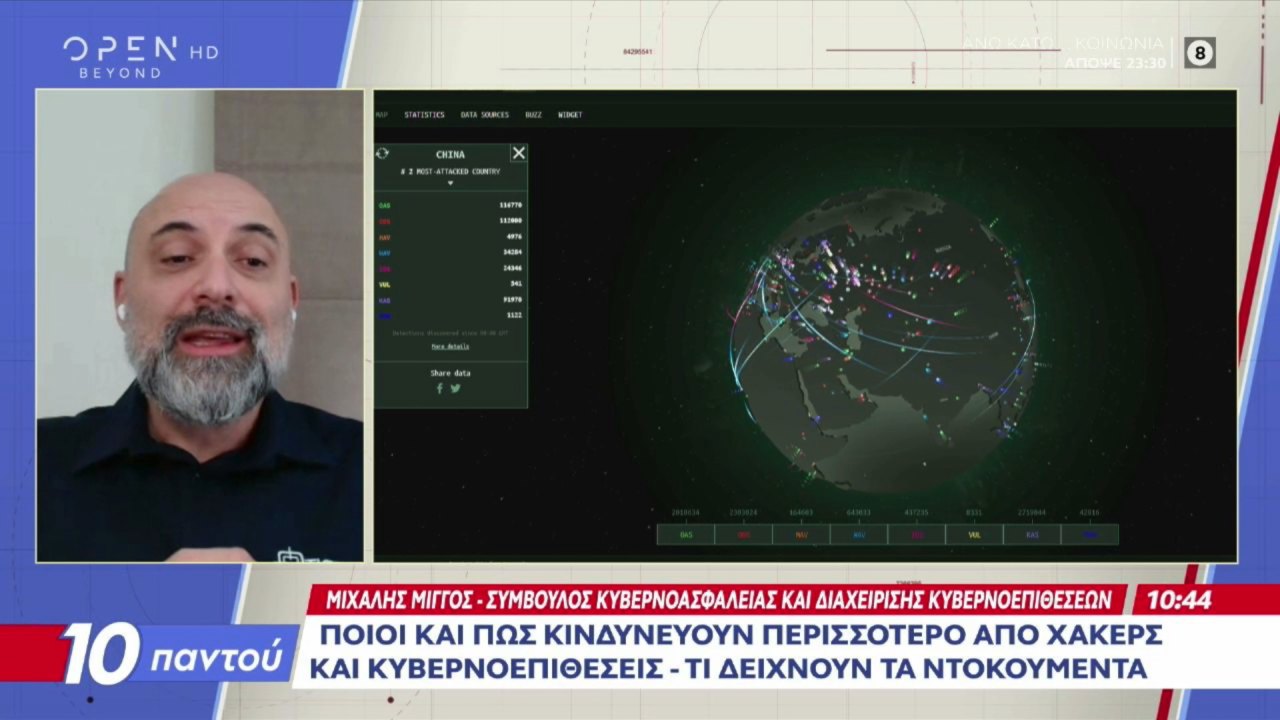
Στην εκπομπή δείξαμε ζωντανούς χάρτες κυβερνοεπιθέσεων, με γραμμές που ξεκινούν από μια χώρα και καταλήγουν σε άλλη. Εντυπωσιακοί, αλλά θέλουν δύο διευκρινίσεις:
- Κάθε γραμμή είναι απόπειρα, όχι επιτυχία. Είναι κάποιος που αυτή τη στιγμή «χτυπάει την πόρτα». Κάθε δευτερόλεπτο γίνονται όχι χιλιάδες, αλλά εκατομμύρια τέτοιες απόπειρες σε όλο τον κόσμο.
- Η χώρα που βλέπεις δεν είναι απαραίτητα η πραγματική. Μια επίθεση μπορεί να φαίνεται ότι ξεκινά από την Αμερική, ενώ ο επιτιθέμενος κάθεται δίπλα στο σπίτι μας. Η διεύθυνση είναι μάσκα.
Και αυτό, να το πω κι εδώ, συνέβαινε και πριν από 10 χρόνια. Δεν είναι κάτι καινούργιο. Καινούργια είναι η ταχύτητα και ο όγκος.
Δύο κινήσεις που κάνεις από σήμερα
Στο κλείσιμο, ο κ. Στραβελάκης ζήτησε δύο συμβουλές για τον κόσμο. Τις λέω όπως τις είπα:
1. Ενημερώσεις την ίδια μέρα. Όποτε βγαίνει ενημέρωση στο κινητό ή στον υπολογιστή, την κάνουμε την ίδια μέρα. Κάθε ενημέρωση σημαίνει ότι κάποιος βρήκε ένα κενό. Από τη στιγμή που ανακοινώνεται, ο αγώνας είναι ποιος θα φτάσει πρώτος: εμείς για να το κλείσουμε, ή αυτοί για να το εκμεταλλευτούν. Με το AI, αυτός ο χρόνος μικραίνει δραματικά.
2. Ποτέ ίδιοι κωδικοί παντού. Αν χρησιμοποιείς τον ίδιο κωδικό στην τράπεζα, στο κινητό και στο ηλεκτρονικό κατάστημα που ψωνίζεις, αρκεί να διαρρεύσει από ένα σημείο για να ανοίξουν όλα. Μεγάλο λάθος.
Στον αέρα πρόλαβα να πω αυτά τα δύο. Εδώ προσθέτω ακόμα δύο, που πάνε πακέτο μαζί τους:
- Χρησιμοποίησε password manager, για να έχεις μοναδικό, δυνατό κωδικό παντού χωρίς να χρειάζεται να τους θυμάσαι.
- Ενεργοποίησε το δεύτερο βήμα επιβεβαίωσης (MFA) σε email, τράπεζα και social media. Ακόμα κι αν διαρρεύσει ο κωδικός, δεν αρκεί μόνος του.
Τι κρατάμε;
Δεν φταίνε όλα τα μπλακ-άουτ οι χάκερ. Αλλά δεν είναι και τυχαίο ότι συμβαίνουν τώρα. Ζούμε μια περίοδο όπου το AI ανέβασε ταχύτητα σε όλους: σε αυτούς που επιτίθενται, σε αυτούς που αμύνονται και σε αυτούς που τρέχουν να μπαλώσουν συστήματα δεκαετιών.
Εμείς δεν μπορούμε να ελέγξουμε τη Microsoft ή την Apple. Μπορούμε όμως να κάνουμε το update σήμερα και να αλλάξουμε τον κωδικό που χρησιμοποιούμε παντού. Αυτά τα δύο κόβουν τον περισσότερο κίνδυνο για τον απλό χρήστη.
Το είχαμε ξαναζήσει και το 2024, με το παγκόσμιο μπλακ-άουτ της Microsoft από το update της CrowdStrike: ένα λάθος update, όχι χάκερ.
Δες και την προηγούμενη εμφάνισή μου στο ίδιο πάνελ, για τους χάκερ στους καταψύκτες και τις «έξυπνες» συσκευές, καθώς και την ομιλία μου στο Acronis Day Athens 2026 για το πώς μικρά λάθη γίνονται μεγάλα περιστατικά.
Πηγές για τα περιστατικά: AP: Apple joins a parade of technology hiccups · Protothema: Global Microsoft outage across 74 countries · ΤΟ ΒΗΜΑ: Microsoft outage στο Ελ. Βενιζέλος · FOX: Outages everywhere – what’s behind them · Constellation Research: Project Glasswing (Απρίλιος 2026)
Σου άρεσε το άρθρο; Στείλ’ το σε κάποιον που αναβάλλει πάντα τις ενημερώσεις «για αργότερα». Τα σχόλιά σου είναι πάντα ευπρόσδεκτα!