Κάποια στιγμή πριν από λίγο καιρό, μια πολύ καλή συνάδελφος μου είπε: «Δες μια σειρά. Λέγεται Years and Years». Ρώτησα το κοινό του Acronis Day Athens 2026 αν την έχει δει. Κανείς δεν την ήξερε. Ούτε εγώ την ήξερα.
Η σειρά δείχνει κάτι απλό και τρομακτικό: μικρές αλλαγές που αποδεχόμαστε καθημερινά μπορούν, χρόνο με το χρόνο, να μας οδηγήσουν σε ένα μέλλον που δεν θα ήθελε κανείς μας. Και όσο την έβλεπα, σκεφτόμουν μόνο ένα πράγμα: αυτό ακριβώς βλέπουμε κάθε εβδομάδα στην κυβερνοασφάλεια των ελληνικών επιχειρήσεων.
Το Acronis Day Athens 2026 έγινε στις 11 Μαρτίου 2026 στο Baraonda Music Hall. Είναι το ετήσιο executive event της Tictac Cyber Security για κυβερνοασφάλεια, διαχείριση ρίσκου και επιχειρησιακή ανθεκτικότητα, για CEOs, CISOs, CFOs και IT Directors. Εμένα μου έπεσε το Threat Landscape 2026. Σε αυτό το άρθρο σου μεταφέρω την ομιλία μου, με πραγματικά περιστατικά, γιατί αυτά μένουν.
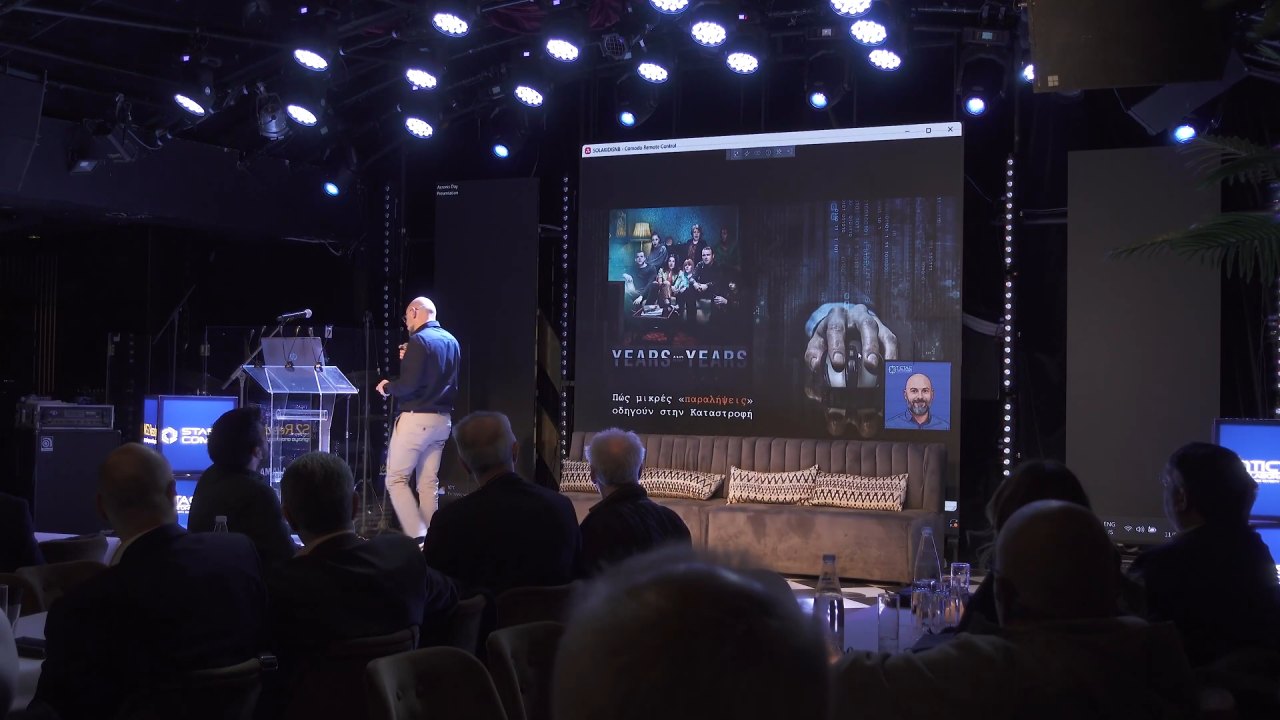
Πώς φτάσαμε ως εδώ; Μία μικρή υποχώρηση τη φορά
Ας είμαστε ειλικρινείς. Δεν χρειάζεται να σηκώσεις χέρι. Πολλοί από εμάς έχουμε, ή είχαμε, σπασμένα λογισμικά στο γραφείο, στην επιχείρηση, στο σπίτι. «Ποιος πληρώνει άδειες στην Ελλάδα;»
Μετά αγοράσαμε firewall. Δώσαμε 2 με 5 χιλιάρικα. Και όταν ήρθε η ώρα να πληρώσουμε τα updates, περίπου το 30% της αξίας του κάθε χρόνο, πώς να το πεις στο αφεντικό; Έτσι τα firewalls έμειναν χωρίς updates.
Μετά ανοίξαμε «καμιά πόρτα» στο firewall, γιατί έπρεπε να μπαίνει ο εξωτερικός συνεργάτης. Μία έγιναν εφτά. Και από κάθε ανοιχτή πόρτα χωρίς προστασία, κάποιος μπορεί να μπει στην υποδομή σου κανονικά και ανενόχλητος.
Η λίστα συνεχίζεται:
- Δεν αναβαθμίσαμε τα Windows 10, γιατί ήθελε και λεφτά και νέο hardware. Άρα δουλεύουμε σε λειτουργικό που δεν παίρνει πια updates, ενώ κάθε μέρα βγαίνουν νέες ευπάθειες.
- Δεν ανεβάσαμε το backup στο cloud, γιατί «το cloud είναι το PC κάποιου άλλου».
- Δεν πήγαμε το email στη Microsoft ή στη Google, γιατί 100 mailboxes επί 5 ευρώ το μήνα «είναι λεφτά».
- Δεν εκπαιδεύσαμε το προσωπικό, γιατί «το κάνει ο IT Administrator». Ο οποίος φωνάζει είκοσι χρόνια στη Μαρία να μην πατάει τα ύποπτα email και στον Τάσο να μην κολλάει τον κωδικό του με στικεράκι στην οθόνη.
Καμία από αυτές τις αποφάσεις δεν φαίνεται τραγική μόνη της. Όλες μαζί όμως είναι ακριβώς αυτό που λέει η σειρά.
Γιατί ένα ransomware των 5.000€ κόστισε 100.000€;
Μια εταιρεία 50–60 ατόμων. Μικρή, αλλά με έργα για τεράστιες εταιρείες του εξωτερικού. Δέχεται επίθεση ransomware και ο hacker ζητάει μόνο 5.000€, γιατί δεν ήξερε καν τι είχε χτυπήσει.
Ο ιδιοκτήτης είπε το λογικό: «5.000 είναι, δώστε να τελειώνουμε».
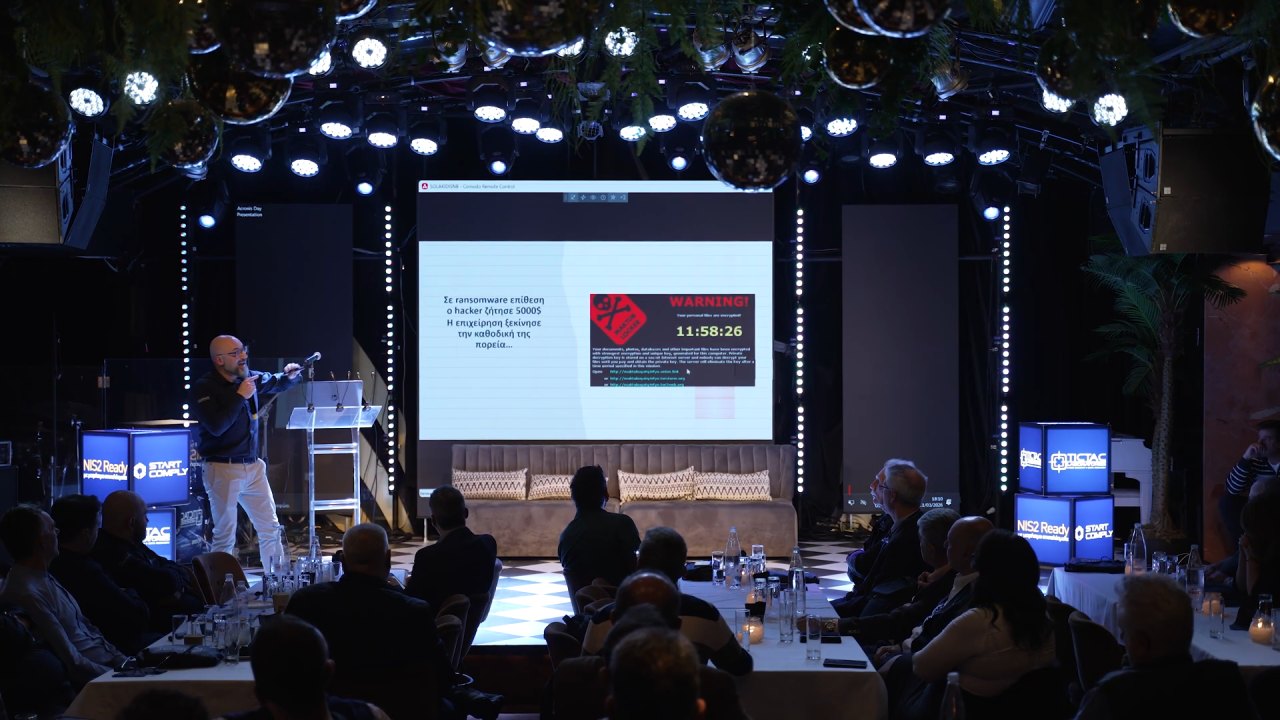
Ο decryptor όμως δεν δούλεψε με την πρώτη. Οι μεγάλοι πελάτες του εξωτερικού άρχισαν να υποψιάζονται. Του έστειλαν τους δικούς τους ελεγκτές με ένα μήνυμα: «Σε εμπιστευτήκαμε. Μας είπες ότι έχεις backup, updates, patching». Τον έβαλαν να πληρώσει ο ίδιος 20.000€ για penetration test από τον δικό τους σύμβουλο. Ο σύμβουλος βρήκε τεράστιες τρύπες. Και ήρθε τεράστιο budget για να κλείσουν.
Αποτέλεσμα: ένα ransomware που κόστισε 5.000€ έφερε περίπου 100.000€ σε παράπλευρες απώλειες. Και η επιχείρηση σήμερα είναι στα όρια.
Τα λύτρα σπάνια είναι το μεγάλο κόστος. Το μεγάλο κόστος είναι η εμπιστοσύνη που χάνεις.
Business Email Compromise: τα 120.000€ που δεν έφτασαν ποτέ
Δεύτερη περίπτωση. Μια ελληνική εταιρεία υπηρεσιών αναλαμβάνει έργο 1 εκατομμυρίου για εταιρεία στο Λονδίνο. Οι πρώτες πληρωμές γίνονται κανονικά. Στην τρίτη, τα 120.000€ που κλείνουν το έργο, ένας hacker έχει ήδη μπει στην αλληλογραφία. Αλλάζει τον λογαριασμό και τα παίρνει.
Αυτό λέγεται Business Email Compromise (BEC), δηλαδή παραβίαση της επαγγελματικής αλληλογραφίας. Και πολύ συχνά πατάει σε πράγματα που ακούγονται βαρετά: SPF, DKIM, DMARC, οι ρυθμίσεις που λένε στον κόσμο ποιος δικαιούται να στέλνει email για λογαριασμό σου. Αν δεν είναι σωστές, κάποιος άλλος μπορεί να «γίνει» εσύ.
Ποιος φταίει τελικά; Ο Τάσος;
Θα σου πω κάτι που δεν αρέσει σε όλους. Όταν η διοίκηση δεν ξέρει, την ευθύνη την έχει ο μηχανογράφος. Το αφεντικό πάντα λέει: «Έχω τον Τάσο εδώ για όλα».
Αν ο Τάσος φοβάται να πει «αυτό κοστίζει Χ και πρέπει να γίνει», και δεν το στείλει και γραπτώς για να είναι καλυμμένος, την κρίσιμη στιγμή θα ακούσει: «Γιατί δεν μου το είπες ποτέ;».
Ο ρόλος του IT Administrator δεν είναι να ξέρει τα πάντα. Δεν γίνεται. Ο ρόλος του είναι να είναι ο έμπιστος της διοίκησης για τις σωστές αποφάσεις και τους σωστούς εξωτερικούς συνεργάτες.
Και αν είσαι οικονομικός διευθυντής ή CEO: εσύ έχεις τον τελικό πόνο αν κάτι πάει στραβά. Δεν είναι κακό να πεις «Τάσο, ας φέρουμε και μια δεύτερη ματιά». Σε ένα risk assessment, ο Τάσος ξέρει πέντε ρίσκα. Όταν κάτσει δίπλα σε έναν senior engineer που έχει δει εκατοντάδες περιστατικά, θα βρουν είκοσι πέντε. Δεν σημαίνει ότι θα τα λύσεις όλα. Σημαίνει ότι τα ξέρεις, εσύ και η διοίκηση.
Και ένα ακόμα: έχεις Business Continuity Plan (BCP), δηλαδή σχέδιο για το πώς η επιχείρηση επιβιώνει μετά από μια επίθεση; Το έχει δοκιμάσει κανείς στην πράξη;
600.000€ λύτρα, και ένα backup που «δεν μπορούσε να πειραχτεί»
Τα χτυπήματα στην Ελλάδα το τελευταίο διάστημα είναι πιο στοχευμένα: επιχειρήσεις με τζίρο 3–4 εκατομμύρια και πάνω. Και τα ποσά θα σε σοκάρουν. Μόνο στο τελευταίο δίμηνο είδαμε απαιτήσεις 600.000€ και 800.000€.
Σε ένα πρόσφατο περιστατικό, ο άνθρωπος είχε όλα τα backups σε δύο NAS, και πάνω από κάθε NAS έναν εξωτερικό δίσκο. Διπλό, τριπλό, τετραπλό backup. Ο hacker τα έφαγε όλα.
Ο οικονομικός διευθυντής μάς είπε: «Μου έστησαν ένα storage και μου είπαν ότι είναι immutable, ότι δεν μπορεί να το πειράξει κανείς. Εγώ οικονομικός διευθυντής είμαι, τι να ξέρω;». Ακριβώς γι’ αυτό χρειάζεται η δεύτερη ματιά.
Υπάρχει και ένα καλό νέο σε αυτή την ιστορία. Η ανάκτηση δεδομένων μετά από ransomware συνήθως δεν είναι εφικτή, λόγω της κρυπτογράφησης. Έχουμε βρει όμως κάποια παραθυράκια που δουλεύουν σε περίπου 10–15% των περιπτώσεων. Σε αυτή, μετά από περίπου 15 μέρες στο εργαστήριο, είχαμε ανακτήσει περίπου το 65% των δεδομένων, χωρίς να πληρωθούν τα 600.000€. Είναι σπάνιο. Αλλά το εξετάζουμε πάντα.
Όταν και ο hacker κάνει λάθος
Μερικές φορές ούτε οι επιτιθέμενοι ξέρουν τι χτυπάνε. Ένα ξενοδοχείο στην Αθήνα δέχεται επίθεση και ο hacker ζητάει 7.200.000€. Γιατί; «Κάνετε 500 εκατομμύρια τζίρο». Μα είμαστε ένα μικρό ξενοδοχείο. «Δεν είστε αλυσίδα;».
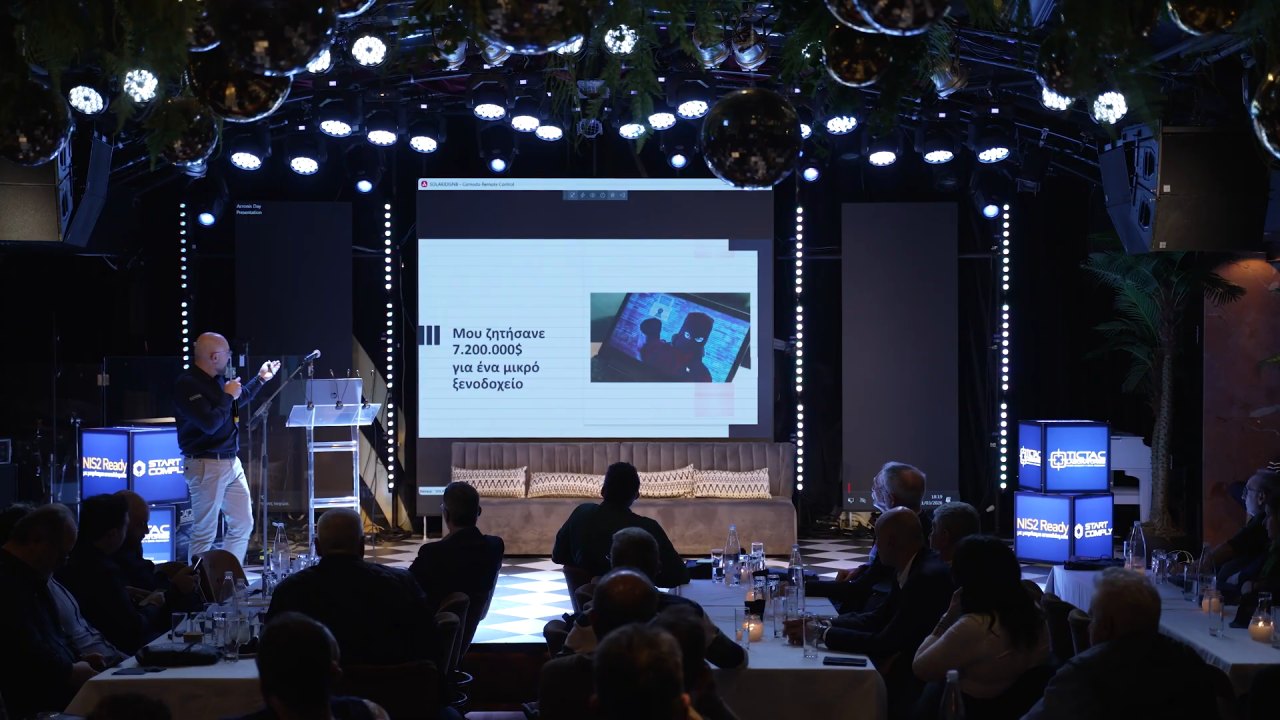
Γελάμε, αλλά δείχνει κάτι σημαντικό: οι επιτιθέμενοι δουλεύουν μαζικά και αυτοματοποιημένα. Δεν σε διαλέγουν επειδή είσαι σημαντικός. Σε βρίσκουν επειδή είσαι εκτεθειμένος.
Οι δύο μεγάλες απειλές που δεν έχουμε λύσει ακόμα
1. Calendar invites. Σου έχει τύχει να εμφανιστεί μόνο του στο ημερολόγιό σου ένα meeting που δεν αποδέχτηκες ποτέ; Ένα πάτημα στο link αρκεί. Ένα τέτοιο ήρθε και στο προσωπικό μου email λίγες μέρες πριν από την ομιλία. Χωρίς email filtering δεν μπλοκάρονται εύκολα. Η Google σού επιτρέπει πλέον να δέχεσαι invites μόνο από τις επαφές σου. Η Microsoft, όταν μίλησα, ακόμα το συζητούσε. Οι πιο εξελιγμένες λύσεις email security κόβουν αυτά τα μηνύματα, γιατί συνήθως έρχονται από domains που φτιάχτηκαν πριν από 3–5 μέρες.
2. Infostealers, η μεγαλύτερη μάστιγα της χρονιάς. Ένας infostealer είναι κακόβουλο λογισμικό που κλέβει κωδικούς και cookies. Ξεκινά από ένα Chrome extension ή από μια εντολή που σε βάζουν να τρέξεις εσύ.
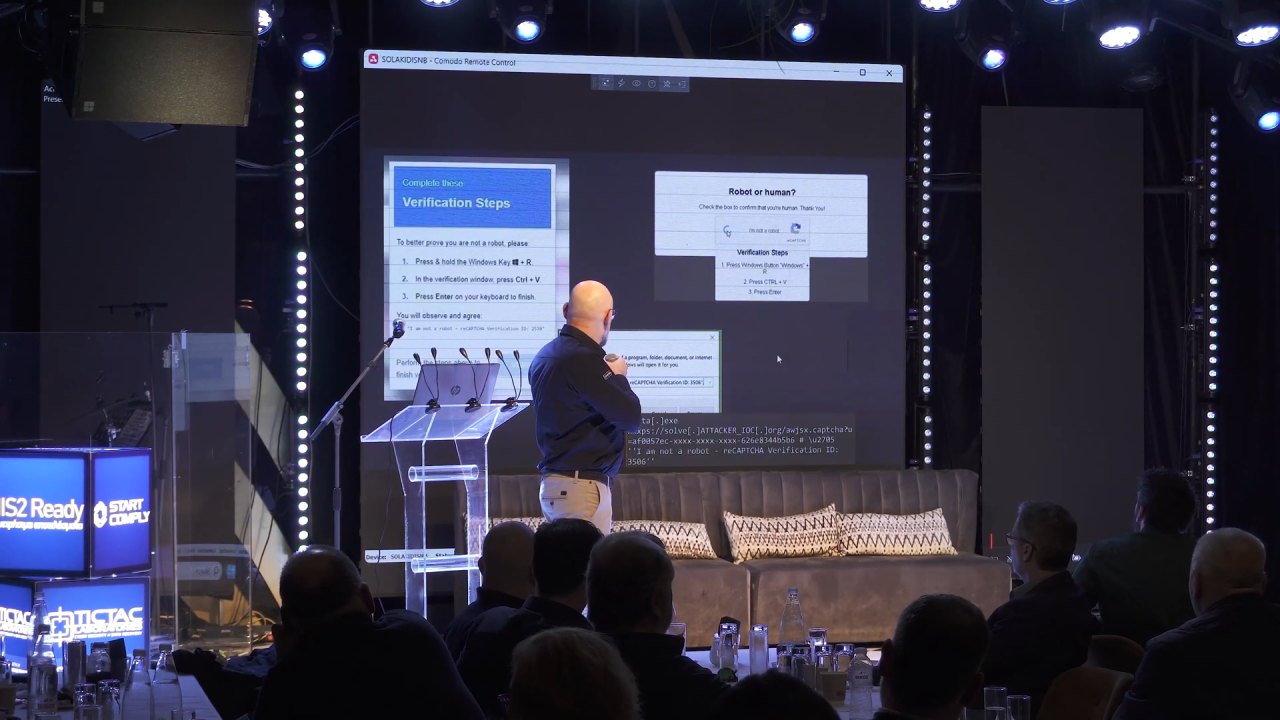
Την Πέμπτη πριν από την ομιλία με πήρε μια φίλη από ξενοδοχείο που εξυπηρετούμε. Σε μια σελίδα που έμοιαζε με booking.com της ζητούσαν, «για να αποδείξει ότι δεν είναι ρομπότ», να πατήσει Windows + R, μετά Ctrl + V, μετά Enter. Τι κάνει αυτό; Ανοίγει το Run των Windows και επικολλά μια εντολή που η σελίδα έχει ήδη βάλει στο clipboard. Εσύ βλέπεις μόνο ένα αθώο «I am not a robot – Booking verification ID». Από κάτω τρέχει το mshta των Windows με ένα obfuscated URL, που μιλάει με τον server του επιτιθέμενου.
Η εντολή δεν γράφει τίποτα στο δίσκο, εκτελείται στη μνήμη. Άρα ποιο antivirus να την πιάσει;
Και εδώ είναι το χειρότερο. Ο infostealer δεν παίρνει μόνο κωδικούς. Παίρνει και τα ενεργά cookies. Μόλις μπήκες στην τράπεζα, ένα cookie λέει «ο κ. Μίγγος είναι μέσα για τα επόμενα λεπτά». Ο hacker το βάζει σε έναν browser και μπαίνει χωρίς username, password ή MFA. Τα δεδομένα αυτά πωλούνται έτοιμα σε dark web markets, όπως το Russian Market, ανά χώρα και ανά ημέρα: «Έχω τον κ. Ταδόπουλο από την Ελλάδα σήμερα».
Τι κάνεις;
- Κόψε τα local admin rights από κάθε μηχάνημα.
- Περιόρισε το PowerShell και το mshta στους χρήστες που δεν τα χρειάζονται.
- Βάλε URL filtering.
- Και εκπαίδευσε τον κόσμο: καμία νόμιμη σελίδα δεν σου ζητάει να πατήσεις Windows + R.
Deepfakes και AI agents: το επόμενο κεφάλαιο
Πρόσφατα μας ζήτησαν να μπούμε σε ένα video call μεγάλης συμφωνίας, περίπου μισού εκατομμυρίου, με τον έναν και μόνο σκοπό να επιβεβαιώσουμε ότι ο συνομιλητής ήταν αληθινός. Ναι, φτιάξαμε διαδικασία και υπηρεσία γι’ αυτό. Όταν τα stakes είναι τόσο ψηλά, το deepfake δεν είναι πια θεωρία.
Και οι AI agents. Δεν είναι το ChatGPT που απαντάει σε ερωτήσεις. Είναι πρόγραμμα που εκτελεί: γράφει αρχεία στον υπολογιστή σου, ψάχνει στο διαδίκτυο, μπαίνει σε συστήματα. Για να το δοκιμάσω, ζήτησα από έναν agent να δημοσιεύσει μόνος του στο blog μου ένα άρθρο για το πώς το έγραψε. Του έδωσα μόνο τη σελίδα διαχείρισης. Μετά από μία ώρα και δέκα λεπτά, και περίπου 6€ κόστος, το post ήταν έτοιμο. Είναι τρομερά δυνατό. Και ό,τι μπορεί να κάνει για μένα, μπορεί να το κάνει και για έναν επιτιθέμενο.
Τα «7 θανάσιμα αμαρτήματα» από το ίδιο το στόμα του hacker
Έκλεισα με κάτι που αξίζει όσο ολόκληρη η ομιλία. Ένα σημείωμα που μας έστειλε ο ίδιος ο hacker, αφού χτύπησε μια επιχείρηση και πληρώθηκε πολύ καλά. Στο τέλος, σαν «δώρο», έγραψε πώς να μην ξαναπάθει το ίδιο. Αν θες, βγάλε φωτογραφία.
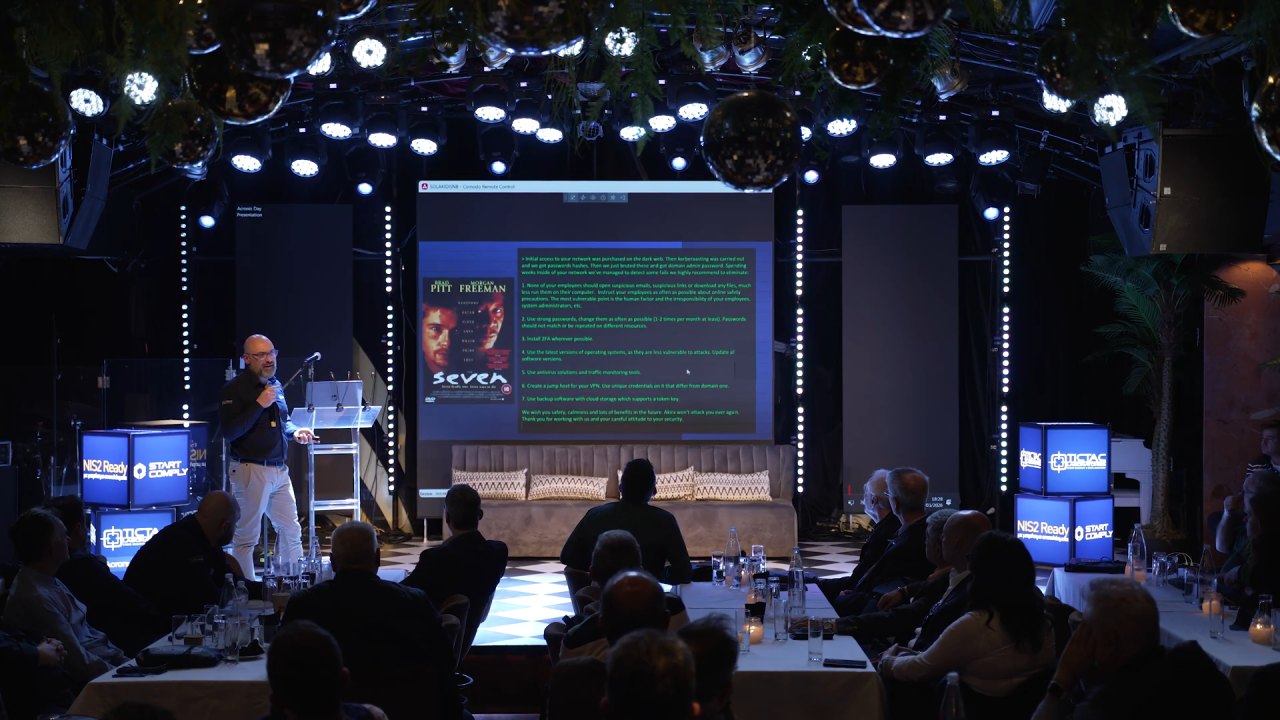
- Μπήκαμε από το dark web. Αγοράσαμε τα credentials ενός υπαλλήλου σου (του Τάσου, ας πούμε).
- Κανείς να μην πατάει σε ύποπτα email.
- Δυνατοί κωδικοί, που αλλάζουν συχνά, και 2FA όπου γίνεται.
- Τελευταίες εκδόσεις λειτουργικών. Όχι Windows 7, όχι Windows 10.
- Antivirus και traffic monitoring. «Ήμουν μέσα 15–20 μέρες με σύνδεση σε κακόβουλη IP και δεν το κατάλαβε κανείς».
- Jump host για το VPN.
- Backup με cloud storage και token key, δηλαδή MFA για να το ανοίξεις.
Το τοπικό backup δεν φτάνει πια μόνο του. Ναι, είναι η γρήγορη λύση. Αλλά τα κρίσιμα συστήματα πρέπει να υπάρχουν και στο cloud, πίσω από ασφαλές dashboard με MFA και κρυπτογράφηση, εκεί που ο hacker δεν φτάνει.
Αν θες περισσότερα, έχω γράψει και για τα 7 θανάσιμα αμαρτήματα της ψηφιακής ζωής.
Τι κάνω τώρα;
Η τελευταία μου διαφάνεια έγραφε: Years and years of small mistakes lead to a different insecure world. Αυτή είναι η πραγματικότητα σήμερα. Και πέντε πράγματα που μπορείς να κάνεις από αύριο:
- Γράψε τις «μικρές υποχωρήσεις» σου. Firewall χωρίς updates, ανοιχτές πόρτες, Windows 10, backup μόνο τοπικά. Η λίστα είναι ήδη το μισό risk assessment.
- Έλεγξε SPF, DKIM και DMARC στο domain σου.
- Βγάλε τα admin rights από τους χρήστες και περιόρισε PowerShell και mshta.
- Βάλε ένα αντίγραφο του backup εκτός δικτύου, στο cloud, με MFA.
- Φέρε μια δεύτερη ματιά. Όχι για να κρίνει τον Τάσο, αλλά για να δουλέψει μαζί του.
Δεν χρειάζεται να είσαι μεγάλη εταιρεία για να γίνεις στόχος. Αρκεί να έχεις μαζέψει αρκετές μικρές παραλείψεις.
Και αν αντέχει το στομάχι σου, δες το Years and Years. Έξι επεισόδια είναι. Θα με θυμηθείς.
Σου άρεσε το άρθρο; Μοιράσου το με κάποιον που πρέπει να το διαβάσει. Τα σχόλιά σου είναι πάντα ευπρόσδεκτα!